クライアント証明書は、特定のユーザーやデバイスが正当なアクセス権を持つことを証明し、不正アクセスの防止やネットワーク通信の安全性確保に用いられる仕組みである。公開鍵基盤(PKI)に基づき、秘密鍵と公開鍵のペアで認証が行われ、サーバー証明書とは異なる役割を担う。企業ではリモートアクセスやBYOD環境、シングルサインオンと組み合わせることで、セキュリティ強化と利便性向上の両立を図る手段として導入されている。
導入にあたっては、証明書の発行・配布・失効管理、Windows 11やiPhoneへのインストール手順、二要素認証との併用、管理の煩雑さやトラブル対応といった運用上の課題が重要な検討事項となる。適切に運用することで、情報漏洩リスクの低減、業務効率化、信頼性の高い安全な業務環境の構築に寄与する。

クライアント証明書とは?基本概念と必要性を理解しよう
クライアント証明書は、システムやデバイスへの安全なアクセスを確保するための重要な手段です。これは、特定のユーザーや端末が許可されたものであることを証明するために用いられる証明書です。
企業は、クライアント証明書を導入することで、不正アクセスのリスクを大幅に低減できます。これにより、セキュリティを強化し、サーバーやネットワーク上での情報の安全性を確保します。特に、リモートアクセスを行う場合においては、ユーザーが特定の証明書を持っていることで、サイトへのログインがより信頼性の高いものとなります。
実際には、クライアント証明書はセキュリティの強化だけでなく、アクセスポイントにおける利便性も提供します。これは、シングルサインオン(SSO)などの方式と組み合わせることで、ユーザーが複数のシステムに対して簡単にアクセスできる環境を実現します。導入の際には、証明書の発行や管理、失効に関する課題も考慮する必要があります。
クライアント証明書は、企業にとって、サイバー攻撃からの防御や業務の安全な運用に貢献する重要な要素です。導入を検討することで、安全な業務環境を構築する一歩となるでしょう。
クライアント証明書の仕組みと認証の流れ
具体的には、クライアント証明書は公開鍵基盤(PKI)の仕組みに基づき、認証局(CA)が発行します。
クライアント証明書は端末にインストールされ、ユーザーが特定のサービスやシステムに接続する際に認証を行います。これにより、企業はネットワーク通信の安全性を確保し、外部からの攻撃に対して高い防御力を持つようになります。実際に多くの企業がこの仕組みを導入し、リモートアクセス環境も安全に保っている事例が見られます。
一方で、管理者は証明書の発行や失効を適切に行う必要があります。運用の課題として、証明書の配布や更新の手間が挙げられますが、適切なツールを活用することで、利便性を向上させることが可能です。最終的に、クライアント証明書は企業の情報セキュリティを高め、業務の安全な運営に寄与する重要な役割を果たしています。
クライアント証明書が必要な理由とその重要性
クライアント証明書が必要な理由は、主に情報セキュリティの強化にあります。企業が提供するサービスやシステムにアクセスする際、クライアント証明書を使用することで、ユーザーの認証を確実に行い、不正アクセスのリスクを低減します。
具体的には、クライアント証明書を導入することで、デバイスの識別が可能になり、アクセス制御を強化できます。これにより、許可された端末のみが企業のネットワークに接続できるようになり、さらに安全性が向上します。例えば、リモートアクセスを行う場合、証明書がない限り接続が禁止されるため、社外からの不正アクセスを防止できます。
他の認証方式、例えば従来のパスワード認証と比較して、クライアント証明書は強固なセキュリティを提供します。パスワードはフィッシングや使い回しで漏洩するリスクがありますが、クライアント証明書の認証では秘密鍵が端末の外に出ず、通信には署名だけが流れるため、盗聴されてもなりすましに使えません。これにより、企業は業務環境を守るための重要な対策を講じることができ、クライアントにとっても利便性の高い安全な接続手段を確保できます。
クライアント証明書とサーバー証明書の違い
クライアント証明書とサーバー証明書は、情報セキュリティにおける重要な要素ですが、その役割は異なります。クライアント証明書は、特定のデバイスやユーザーがアクセスを許可されていることを証明し、認証プロセスを強化します。これにより、不正アクセスのリスクを軽減し、社内の情報や業務を安全に守ることができます。
一方、サーバー証明書は、特定のウェブサイトの信頼性を証明するもので、ユーザーがそのサイトに接続する際に、情報が安全に送受信されることを保証します。これにより、通信の安全性が向上し、重要なデータの漏洩を防ぐことが可能となります。特に、電子商取引やリモートアクセス環境においては、サーバー証明書の導入が不可欠です。
それぞれの証明書は、異なる目的で利用され、システム内での役割分担が明確です。このため、企業はクライアント証明書とサーバー証明書を適切に管理し、運用することで、情報セキュリティの強化を図ることが求められます。適切な設定や発行、失効管理を行うことが、セキュリティ対策の要となります。
クライアント証明書の仕組みを図解で解説
クライアント証明書は、適切なアクセス管理とセキュリティ強化のために重要な役割を果たします。企業のシステムにおいて、クライアントが正当であることを証明することで、不正なアクセスを防ぎ、情報の安全性を確保します。これにより、利用者は安全にWebサービスにログインし、業務を行うことが可能となります。
具体的には、クライアント証明書は特定のデバイスにインストールされ、発行された証明書に基づいて認証が行われます。このプロセスでは、証明書の有効性が管理者によって確認され、失効した証明書にはアクセスが許可されません。このように、証明書の配布や管理は非常に重要です。
実際には、リモートアクセス環境や社内ネットワークにおいて、クライアント証明書を導入することで、セキュリティ対策が強化され、多くの課題に対処することができます。また、シングルサインオンの方式を活用することで、ユーザーの利便性も向上します。クライアント証明書は、企業の情報セキュリティを向上させるための有用なツールです。
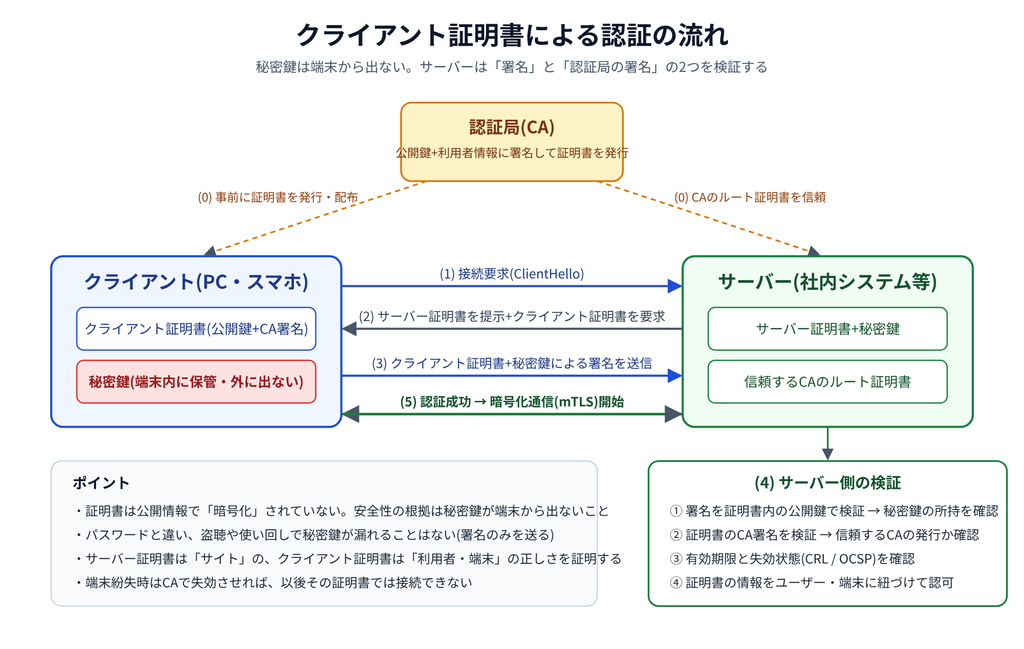
流れは次のとおりです。事前に認証局(CA)が利用者の公開鍵と識別情報に署名した証明書を発行し、端末に配布します。接続時、サーバーは自身の証明書を提示するとともにクライアント証明書を要求し、端末は証明書と、秘密鍵で作った署名を送ります。サーバーは証明書内の公開鍵で署名を検証して秘密鍵の所持を確かめ、さらに証明書のCA署名と失効状態を確認した上で接続を許可します。秘密鍵は一度も端末の外に出ないため、パスワードのように盗聴や使い回しで漏れることがありません。
クライアント証明書の基本的な仕組み
クライアント証明書の基本的な仕組みは、公開鍵暗号方式を用いた認証にあります。認証局が発行した証明書には公開鍵が含まれ、対応する秘密鍵はクライアントデバイス内に安全に保管されます。通信時にはこの鍵ペアを用いて正当性を検証することで、なりすましを防止し、安全な接続を確立します。
具体的な運用例として、シングルサインオン方式が挙げられます。この方式では、クライアント証明書を用いることで、複数のシステムにおいて簡単にログインが可能となり、利便性が向上します。一方で、証明書の発行や失効といった管理面において課題も存在します。
結論として、クライアント証明書は、セキュアな環境を構築するために不可欠な手段であり、適切に設定・運用することで情報セキュリティを大きく向上させる可能性があります。
秘密鍵と公開鍵の役割
秘密鍵と公開鍵は、情報セキュリティの重要な要素として機能します。これらのキーは、デバイスやネットワークにおけるアクセス管理、認証、及びデータの保護において不可欠です。
具体的には、クライアントは秘密鍵を用いて自身の身元を証明するための署名を生成し、サーバーはそれに対応する公開鍵を使って署名を検証します。この仕組みは、データ通信の安全性を高めるために導入されます。また、これにより不正アクセスのリスクを低減し、企業のデジタル資産を守ることが可能になります。
例えば、多くの企業や組織が、Webサービスやシステムにおいてこの鍵ペアを利用しており、安全な業務運用を実現しています。シングルサインオンのような技術では、鍵がユーザーの利便性を向上させる役割を果たします。実際に、これによりログイン手続きが簡素化され、ユーザーの満足度が向上する事例も存在します。
秘密鍵と公開鍵は、セキュリティ強化のための強力なツールであり、それを活用した適切な管理と運用が必要です。この鍵システムによって、企業は情報の安全性を確保し、リモートアクセス環境でも信頼できるサービスを提供することができるのです。
クライアント証明書認証のプロセス
クライアント証明書認証のプロセスは、企業の情報セキュリティを強化するために不可欠な手段です。特に、Web サイトやシステムへのアクセスを管理する際に、クライアント証明書が必要になります。この認証方式は、高い安全性を提供し、ユーザーが不正アクセスから保護されることを確保します。
このプロセスでは、まずクライアント証明書が発行され、ユーザーやデバイスに対して配布されます。ユーザーがサーバーに接続する際、証明書を用いて自己を証明し、認証が行われます。これにより、情報の安全性が確保され、脆弱性を軽減することが可能となります。
また、クライアント証明書認証は、シングルサインオンとの組み合わせによって利便性を向上させます。複数のサービスに対して一度のログインでアクセスできるため、ユーザー体験が改善されます。ただし、運用に際しては、証明書の失効や管理方法についての課題も存在します。そのため、適切な設定と管理ツールが求められるのです。
クライアント証明書認証の導入は、企業がセキュリティ環境を高めるための効果的な対策であり、リモートアクセスを安全に実現する手段として重視されるべきです。
クライアント証明書の主な利用用途と事例
クライアント証明書は、主にリモートアクセス時のユーザーやデバイス認証、社内システムやクラウドサービスへのアクセス制御など、さまざまな場面で活用されています。例えば、VPN接続時の端末認証や、取引先企業とのセキュアな通信を実現するB2Bシステムでの利用、金融機関によるオンラインバンキングでの本人確認など、具体的な事例が数多く存在します。こうした利用シーンでは、パスワードのみに依存しない強固な認証基盤として、クライアント証明書が重要な役割を担っています。
具体的な利用用途としては、社内システムへのアクセス管理や、Webサービスのユーザー認証があります。例えば、大企業が導入したクライアント証明書を用いたシングルサインオン方式は、ユーザーの利便性向上に寄与しながら、セキュリティリスクを軽減する効果があります。証明書は発行・失効の管理がしやすく、必要に応じて特定のデバイスへの配布が可能です。
このように、クライアント証明書は、デバイスによるアクセス制御や、業務に必要な情報の保護において不可欠な手段です。適切に設定し、運用することで、全体のセキュリティを強化することが可能となり、攻撃のリスクを大きく低減できます。企業においては、クライアント証明書の導入を検討することで、より安全な通信環境を実現することが期待されます。
二要素認証によるセキュリティの強化
二要素認証は、ユーザーのセキュリティを強化するために不可欠な手段です。この仕組みは、ログイン時にパスワードに加えて別の要素を必要とすることで、不正アクセスのリスクを低減します。具体的には、ユーザーが所持するデバイスからの認証や、生体情報を利用する方法があります。
企業がこのシステムを導入することで、情報の安全性が向上し、特にリモートアクセス時におけるセキュリティリスクを大きく減少させることが可能です。たとえば、社内ネットワークへのアクセスを制御する場合、二要素認証を利用することで、許可されたユーザーのみがログインできる環境を構築できます。
ただし、導入には課題も伴います。ユーザーが複数の要素を使用するため、利便性が損なわれる可能性があります。そのため、各組織は最適な方法を選択し、必要に応じて管理ツールを活用することが求められます。実際の事例として、セキュリティソリューションを提供する多くの企業がこの方式を採用しており、別の認証手段との組み合わせで更に強化を図っています。
リモートアクセス環境での活用事例
リモートアクセス環境での活用事例は、企業の業務運用において重要な要素となっています。特に、セキュリティを考慮しつつ、効率的な情報管理が必要とされています。
具体的な活用事例として、多くの企業が導入しているのが、シングルサインオンや証明書を利用した認証システムです。これにより、ユーザーは複数のデバイスから安全にアクセスできるようになります。例えば、社外から社内サーバーへのログインを行う場合、強固なセキュリティが求められるため、電子証明書の発行や管理が不可欠です。
また、リモートアクセスにおいては、不正アクセスや攻撃のリスクを軽減するための対策が重要です。最新のコミュニケーションツールとの連携を行い、利便性を向上させるための情報の提供が可能です。業務の効率を高めつつ、セキュリティ対策を強化するための方法を常に模索することが求められています。
このように、リモートアクセス環境の活用事例は多岐にわたり、企業の業務運用の安全性と効率性を両立させるために有効です。今後も、より安全で便利な仕組みの導入が進むことが期待されます。
BYODにおけるクライアント証明書の役割
BYOD(Bring Your Own Device)環境において、クライアント証明書は重要な役割を果たします。企業では、様々なデバイスからのリモートアクセスを許可するため、セキュリティの強化が求められます。この時、クライアント証明書を利用することで、ユーザーの認証とアクセス制御が可能になります。
具体的には、クライアント証明書が発行されると、その証明書を持つユーザーは、適切な設定を行ったデバイスから社内システムに安全にアクセスできます。これにより、不正アクセスのリスクを低減し、情報セキュリティが向上します。また、証明書の失効管理も行いやすく、セキュリティ環境が整備されます。
一方、クライアント証明書の導入には課題も存在します。特に、証明書の配布やインストールに関する手順が複雑であるため、ユーザーに対する支援が不可欠です。しかし、適切な運用がなされれば、その利便性と安全性は高く、クライアント証明書はBYOD環境における重要な要素となります。業務効率を向上させるためにも、必要な対策として強く推奨されます。
クライアント証明書を導入するメリットとは?
クライアント証明書を導入することは、企業にとって多くのメリットをもたらします。特に、セキュリティの向上がその大きな要素です。
この証明書は、特定のデバイスや端末からのアクセスを制御し、許可されたユーザーのみが情報にアクセスできる仕組みを提供します。その結果、不正アクセスのリスクを大幅に低減することが可能となります。さらに、Webサービスやシステムにおいても、クライアント証明書を用いた認証は、パスワードに依存しない安全性を確保します。
多くの企業では、リモートアクセスを必要とする環境において、クライアント証明書を導入することによって、企業内部と社外からのセキュリティが強化されています。このような証明書は、管理者がアクセスを制御しやすくし、業務の効率化にも寄与します。
したがって、クライアント証明書の導入は、情報セキュリティの強化や業務の効率化という観点から、企業にとって非常に有用であると言えるでしょう。
情報漏洩リスクの低減とセキュリティ向上
情報漏洩リスクの低減とセキュリティ向上は、現代の企業にとって不可欠な課題です。情報が外部に漏れれば、企業の信頼や顧客情報が損なわれる可能性が高いからです。
具体的には、企業は様々なセキュリティ対策を導入する必要があります。例えば、システムやデバイスごとに適切な認証方式を設定し、ログイン時のパスワードを複雑化することが重要です。また、自社の利用環境に応じた安全なアクセス制御を実施することで、不正アクセスを未然に防ぐことが可能になります。
さらに、クライアントへの証明書の発行や管理ツールの活用により、ネットワーク内の情報の安全性を強化することも重要です。特にリモートアクセスが増加する中で、第三者による攻撃リスクが高まっています。このため、シングルサインオンなどの仕組みを構築し、ユーザーの利便性を損なわずに安全性を確保する方法が注目されています。
今後も企業は、情報セキュリティに関する課題に対応し続ける必要があります。安全な通信環境を構築し、システムの効率的な運用によって、より強固なセキュリティ体制を実現することが求められます。
リモートアクセスの安全性の確保
リモートアクセスの安全性を確保することは、企業の情報セキュリティにおいて非常に重要です。多くの企業がリモートワークを導入する中、個人のデバイスや社外の環境から社内システムへのアクセスが一般化しています。これにより、セキュリティリスクが増大するため、有効な対策が求められます。
具体的には、強化されたアクセス認証の仕組みが必要です。パスワードだけでなく、電子証明書やシングルサインオン技術を取り入れることで、不正アクセスのリスクを低減します。また、ログイン時の二要素認証や通信の暗号化も有効です。これにより、クライアントデバイスからの安全なアクセスを可能にします。
さらに、企業は管理者による運用管理を徹底し、定期的にアクセス権限の確認や証明書の失効を行うことが不可欠です。これにより、万が一不正が発生した場合でも、迅速に対応できます。リモートアクセスの安全性を確保するためには、これらの対策を組み合わせ、継続的に改善していくことが重要です。
ユーザーの利便性と業務効率化
ユーザーの利便性と業務効率化は、現代の企業において不可欠な要素です。特に、適切なシステムとデバイスの導入により、クライアントが安全にアクセスできる環境を提供することが求められます。
このような利便性が確保される理由は、強化されたセキュリティ機能が業務フローのなかで重要な役割を果たすためです。例えば、認証や証明書の管理は、情報の不正アクセスを防ぎ、リスクを軽減します。これにより、企業の運用コストが削減され、業務の効率が向上します。
実際に、Webサービスにおいてシングルサインオンの仕組みを導入する企業が増加しています。この方法により、ユーザーは端末の証明書を1回選択するだけで複数のシステムにログインでき、時間のロスを減らすことが可能になります。さらに、社外との連携がスムーズになり、業務のスピードアップにも寄与します。
このように、ユーザーの利便性を向上させることは、業務効率化に直結します。企業は、適切なツールや仕組みの組み合わせを通じて、安全で効率的な業務運営が実現できることを認識すべきです。
クライアント証明書のインストール方法と注意点
クライアント証明書のインストールは、セキュリティを強化するために必要な手続きです。企業環境では、Webサイトやサービスへのアクセスを安全に保つため、認証方式の一環として導入されます。
まず、クライアント証明書の仕組みを理解することが重要です。クライアントは、サーバーと安全に通信するために証明書を提示し、身元を証明します。この方法は、不正なアクセスを防ぎ、情報の安全性を確保するために有効です。そのため、証明書の発行や管理には慎重な対応が求められます。
具体的な手順としては、まず管理者が証明書発行機関から証明書を取得し、各デバイスに配布します。次に、ユーザーは証明書をデバイスの証明書ストアにインポートし、必要に応じてブラウザやアプリケーションに関連付けます。その後、リモートアクセスやシングルサインオンの設定画面で、インストールした証明書を認証方式として選択し、接続テストを行って正しく機能することを確認します。最後に、管理者は証明書の有効期限や失効状況を定期的に確認し、必要に応じて更新作業を行うことで、セキュリティを維持します。
証明書は一つの要素に過ぎませんが、効果的に活用することで業務プロセスの利便性を向上させることが可能です。適切なインストールと管理により、企業は強固なセキュリティ環境を実現できます。次に、Windows 11における具体的なインストール手順を見ていきます。
Windows11におけるクライアント証明書のインストール手順
Windows 11では、Win+Rで「certmgr.msc」を起動し、「個人」→「すべてのタスク」→「インポート」で証明書のインポートウィザードを開きます。
クライアント証明書には秘密鍵が必要なため、インポートするのは秘密鍵を含む .pfx(.p12)ファイルです(.cerは公開鍵と証明書のみで、クライアント認証には使えません)。
ファイルを選び、発行時に設定したパスワードを入力して「個人」ストアに格納します。
ファイルをダブルクリックして同じウィザードを開くこともできます。
インポート後は証明書のプロパティで発行元と有効期限、「この証明書に対応する秘密鍵を持っています」の表示を確認してください。
実際には、組織内で複数の端末に対して設定を行う場合、専用のツールを活用することが効果的です。これにより、各社内システムへのアクセスがスムーズになり、業務の利便性が向上します。また、定期的な情報更新と確認を行うことで、セキュリティを継続的に強化していくことが求められます。このように、クライアント証明書の適切なインストールは、企業の安全性を確保する重要な要素といえます。
iPhoneへのクライアント証明書のインストール方法
iPhoneへのクライアント証明書のインストール方法は、企業における情報セキュリティの強化に基づいて重要です。適切なクライアント証明書をインストールすることで、システムへの不正アクセスを防ぎ、業務の安全性を向上させることが可能となります。
具体的な手順として、まず必要な証明書を取得し、iPhoneの設定にアクセスします。次に、プロファイルの配布やダウンロードを行い、証明書のインストールが求められます。この過程で、管理者は証明書の有効性とその設定を確認し、全体の運用を監視する必要があります。
インストール完了後、クライアント証明書を利用することで、Webサイトや社内システムへのリモートアクセスが可能になります。特に、シングルサインオン機能を活用することで、利便性が向上し、ユーザーの管理がより効率的になります。情報セキュリティの観点から、適切なクライアント証明書のインストールは、攻撃やリスクへの重要な対策と言えるでしょう。
以上の方法で証明書のインストール手順を正しく実施し、必要なセキュリティレベルを確保することが、組織全体の信頼性を向上させる要素となります。
クライアント証明書がインストールできない場合の対処法
クライアント証明書がインストールできない原因の多くは、証明書そのものではなく、ファイル形式・パスワード・端末側の設定にあります。次の順に確認すると、ほとんどのケースは自力で解決できます。
- 端末の日時設定。日時が大きくずれていると、証明書が「有効期間外」と判定されてインポートや認証に失敗します。自動設定に戻してからやり直してください。
- ファイル形式。クライアント証明書には秘密鍵が必要なため、インポートするファイルは .pfx または .p12 です。.cer や .crt は公開鍵と証明書のみで、インポートできても認証には使えません。その場合は発行者に .pfx での再発行を依頼してください。
- 秘密鍵のパスワード。.pfx のインポート時に求められるのは発行時に設定されたパスワードで、ログインパスワードではありません。配布時の案内を確認し、分からなければ発行者に問い合わせてください。
- 発行CAのルート証明書。社内のプライベートCAが発行した証明書の場合、そのCAのルート証明書が端末に入っていないと「発行元を確認できません」と表示され、iPhoneではプロファイルが「未検証」のままになります。ルート証明書を先にインストールし、iPhoneでは「設定→一般→情報→証明書信頼設定」で完全に信頼する設定を有効にしてください。
- MDMや管理者権限による制限。会社管理の端末では、利用者自身による証明書のインストールがポリシーで禁止されていることがあります。この場合は端末側では解決できず、管理者がMDMから配布する必要があります。Windowsでは「ローカルコンピューター」ストアへのインポートに管理者権限が必要ですが、クライアント証明書は通常「現在のユーザー」の「個人」ストアへ入れれば十分です。
- それでも解決しない場合は、表示されたエラー文言をそのまま控え、OSとバージョン、試した手順を添えて社内の管理者またはサポート窓口に連絡してください。証明書の内容(有効期間や記載された利用者名)に誤りがある場合は、利用者側では直せないため再発行になります。
インストールの問い合わせが繰り返し発生する組織では、利用者にファイルを渡す運用をやめ、MDMや証明書管理ツールから端末へ自動配布する仕組みに切り替えることが根本的な対策になります。
クライアント証明書発行の仕方と注意すべきポイント
クライアント証明書の発行は、デジタルセキュリティの強化にとって重要です。これにより、企業は安全にシステムやサービスへアクセスできる環境を整えることが可能です。
具体的な発行手順には、まず証明書を利用する目的を明確にし、必要なデバイスやシステムを特定することが求められます。証明書にはさまざまな種類があり、要件に応じた選定が重要です。そして、証明書を発行した後は、適切に配布し、インストールすることが必要です。これにより、クライアントの証明書が有効となり、ログイン時の認証が強化されます。
しかし、クライアント証明書の運用には注意点も存在します。例えば、証明書の失効や不正利用のリスクを常に把握し、適切な管理体制を整えることが不可欠です。定期的な確認や更新、必要に応じた対応を行うことで、セキュリティの安全性を維持できます。
このように、クライアント証明書発行の仕組みや注意すべきポイントを理解し、適切な運用を行うことが、企業にとって重要な課題となるでしょう。
クライアント証明書の発行手続き
クライアント証明書の発行手続きは、企業がセキュリティを強化するために必要不可欠です。この証明書は、利用者のデバイスからシステムへの安全なアクセスを可能にし、不正なログインを防ぐ役割を担います。
発行手続きには、クライアントの申請や必要な情報の提供が含まれます。これにより、管理者は証明書の設定や配布を行い、安全性が確保された環境を構築します。具体的には、証明書をユーザーの端末にインストールし、シングルサインオン機能を活用することで利便性が向上します。
また、クライアント証明書は、ネットワーク上の通信の安全性を確保するための重要な要素として評価されます。企業は多くの場合、証明書の失効や有効期限の管理を行い、リスクの低減を図ります。これにより、社内外の情報が攻撃に対しても安全に守られるのです。
このように、クライアント証明書の発行手続きは、現在の業務環境において重要な課題であり、セキュリティ強化のための効果的な対策として広く活用されています。
無料でクライアント証明書を発行する方法
無料でクライアント証明書を発行する方法としては、クライアント証明書は社内利用が中心のため、自社でプライベート認証局を構築して無料で発行するのが一般的です。OpenSSL、step-ca、Windows ServerのActive Directory証明書サービス(AD CS)などが代表的な手段です。なお、Webサーバー証明書を無料発行するLet’s Encryptは、ブラウザベンダーの方針変更に伴い2026年7月をもってクライアント認証に使える証明書の発行を終了しており、クライアント証明書の発行元としては利用できません。これらのツールを使うことで、コストをかけずに証明書の発行・管理が可能となり、企業にとって重要なセキュリティ強化や不正アクセス防止の手段として広く活用されています。
無料でクライアント証明書を発行する主な理由は、コストをかけずにネットワークに接続するデバイスの認証を行い、通信の安全性を確保できるためです。例えば、オープンソースの無料ツールを活用すれば、社内でのリモートアクセスやサーバーとの接続時に、追加コストなしで証明書を発行・導入し、信頼性のある認証を実現できます。
具体的な例としては、オープンソースのツールを用いて証明書を発行することが挙げられます。特に、利用のしやすさや多様なデバイスに対応したシステムとして評価されているパッケージが存在します。これにより、低コストでありながら、業務運用におけるセキュリティを高める事例が増えています。
結論として、無料でクライアント証明書を発行する方法は、適切なツールを選択することで、多くの企業においてセキュリティ向上に寄与します。安全なシステムの構築を図るために、これらの技術を積極的に活用していくことが推奨されます。
発行後のクライアント証明書確認方法
発行後のクライアント証明書確認は、企業及びそのシステムのセキュリティを強化するために非常に重要です。適切な確認方法を用いることで、不正アクセスや攻撃のリスクを低減し、安全な情報のやり取りを実現します。
まず、利用しているデバイスや端末での証明書の有効性を必ずチェックする必要があります。システム設定や管理者の権限を活用することで、証明書の状態を確認するツールを導入し、定期的に監視を行うことが推奨されます。これにより、発行された証明書が適切に運用されているかを把握することが可能となります。
具体的な確認方法として、CRL(証明書失効リスト)やOCSP(Online Certificate Status Protocol)を用いた証明書の失効状況のチェック、およびアクセス権限の見直しが挙げられます。ユーザーがログインする際には、OCSPによるリアルタイム照会やCRLとの照合を通じて証明書の有効性を必ず確認し、安全な接続が実現されているかチェックすることが求められます。また、場合によっては、PKI(公開鍵基盤)を活用した電子的な証明書の管理や、MDM(モバイルデバイス管理)ツールを利用した社外への配布に関する対策を検討することも必要です。
このようにして、クライアント証明書の確認を行うことは、ユーザーの利便性を高めつつ、セキュリティを確保するための重要な要素となります。
クライアント証明書に関するよくある質問
クライアント証明書に関するよくある質問には、多くの企業が関心を寄せています。この証明書は、システム内の安全性を強化し、デバイスや端末からのアクセスを管理するために必要不可欠です。
特に、リモートアクセスを行う場合、クライアント証明書は利用者の認証を確保する重要な要素です。これは、不正なアクセスを排除し、企業の情報セキュリティを向上させるための対策の一環です。クライアント証明書は、デバイスにインストールされることで、電子証明書として機能し、ユーザーの身元を証明します。
実際の運用においては、証明書の発行や失効、管理が課題となることがあります。特に、多くのユーザーやデバイスが同時に接続する環境では、証明書の配布や設定が障害となる場合があります。しかし、適切なツールを活用することで、管理者はこれらの複雑さを軽減し、サービスの利便性を維持することが可能です。
クライアント証明書は、Webやネットワークにおけるセキュリティ強化において、企業にとって非常に重要な役割を果たしています。これを活用することで、安全で信頼性の高い業務環境を実現できます。例えば、金融機関ではオンラインバンキングの認証強化に、製造業ではリモートアクセス時の不正接続防止に活用されており、情報漏えいリスクの低減や業務効率の向上といった成果が報告されています。
クライアント証明書とはどういう仕組みですか?
クライアント証明書は、情報セキュリティを強化するための重要な仕組みです。この証明書は、クライアントデバイスがネットワークやシステムにアクセスする際の認証を行うために利用されます。
企業や組織がクライアント証明書を導入する場合、パスワードだけではなく、デバイスにインストールされた証明書が必要となります。この手法は、従来の認証方式に比べて安全性が高く、不正アクセスのリスクを軽減します。
具体的には、クライアント証明書を用いることで、クライアントは自らの身元を証明することが可能になり、管理者はアクセスを許可したユーザーやデバイスを特定しやすくなります。これにより、セキュリティ環境が向上し、重要な情報を保護することが実現します。
しかし、業務運用においては証明書の発行・管理・失効に関する課題が発生することがあります。このような問題に対しては、適切な運用やツールを活用することで、リスクを軽減しながら効率的に管理を行う必要があります。クライアント証明書は、現代のWebサービスにおいて重要な役割を果たしているのです。
Windowsでの証明書確認方法とコマンド
Windowsでの証明書確認方法は、システムのセキュリティを強化する上で非常に重要です。証明書は、企業や組織が信頼性を提供するための基本的な要素であり、特にWebサービスやリモートアクセス環境では不可欠です。
確認を行う場合、まず証明書の管理ツールを利用します。これにより、デバイスにインストールされた証明書の状態を確認し、不正な証明書や失効したものを特定することが可能になります。また、これらのツールは、証明書の発行や管理、設定を行う際の情報も提供してくれます。
実際には、コマンドプロンプトを通じて証明書の確認が行えます。「certutil」コマンドを使用することで、個別の証明書や証明書ストアのリストを表示し、必要な情報を得ることができます。
ユーザーの個人ストアの一覧は
certutil -user -store My証明書ファイルの内容は
certutil -dump ファイル名失効確認は
certutil -urlfetch -verify ファイル名で確認できます。
これにより、管理者はセキュリティリスクを把握し、対応策を講じるための状況を整えることができます。
このように、Windows環境での証明書確認は、セキュリティを確保するための基本的な手順であり、業務の運用において不可欠な作業であると言えるでしょう。
クライアント証明書のデメリットについて
クライアント証明書のデメリットには、いくつかの重要な要素が存在します。まず、企業においてこれを導入する際の管理の煩雑さが挙げられます。証明書自体の発行、管理、失効に関わる作業は、特に情報セキュリティが求められる環境において大きな負担となることが多いです。
次に、クライアント証明書を利用する場合、ユーザーやデバイスごとに証明書を配布し、設定する必要があります。このプロセスは、特に大規模な組織において、運用上の課題を引き起こす可能性があります。適切な管理を行わないと、不正アクセスのリスクが増大し、逆に安全性を損なう結果となることもあります。
さらに、証明書のインストールにおいて考慮すべき点として、クライアントデバイスやサーバー環境が挙げられます。特に社外の端末に証明書を適切にインストールし、認証システムを強化することが重要です。このように、クライアント証明書の効果を最大限に引き出すためには、複数の要素を考慮し、全体的な仕組みを構築する必要があります。従って、証明書の発行・管理・失効に伴う運用負担や、配布・設定の不備による不正アクセスリスクといったデメリットを理解し、適切な管理体制を整えるなどの対策を講じることが求められます。