SSL証明書の有効期限が従来の最長1年から段階的に短縮され、2026年には200日、2029年には47日程度まで短縮される業界動向について解説している。CA/Browser Forumの方針に基づくこの変更は、セキュリティリスクの低減と通信の信頼性向上を目的としており、企業やWebサイト運営者に頻繁な更新対応を求めるものである。
影響を受けるのは企業サイト、ECサイト、金融機関、会員制サービスなど、HTTPS通信を行うあらゆるWebサービスである。記事では、有効期限の確認方法(ブラウザ、Windows、Linuxコマンド)、自動更新ツールの活用、運用体制の見直しなど、企業が取るべき具体的な対応策についても説明し、期限切れによるリスクを回避するための管理体制構築の重要性を強調している。
近年、ウェブサイトの安全性がますます重視される中で、SSL証明書の有効期限が短縮されることが注目されています。この変更は、オンライン環境におけるセキュリティ向上を目的としており、多くのウェブサイト運営者やユーザーに対する影響が広がっています。特に、SSL証明書の有効期限は従来の1年から47日へと短縮されることになりました。その背景には、いくつかの重要な理由があります。
本記事では、SSL証明書の有効期限短縮に関する詳細な情報を提供し、どのような影響が私たちのデジタルライフに及ぶのかを掘り下げていきます。また、短縮によって信頼性が向上する仕組みや、影響を受けるサイトの特徴についても解説し、読者の皆様がこの変更を理解し、対応策を講じる手助けをします。
さらに、SSL証明書の有効期限を確認する方法や管理の仕方、更新の重要性についても触れ、運用に必要な知識を提供します。これにより、ウェブサイト運営者が安心してサイトを運営できるような基盤を構築する手助けを目指します。セキュリティの強化が求められる時代にあたり、このトピックについてしっかりと理解し、適切な対策を講じることが、私たちのネット社会における安全性を高めるための第一歩となるでしょう。

SSL証明書の有効期限が短縮される背景と影響
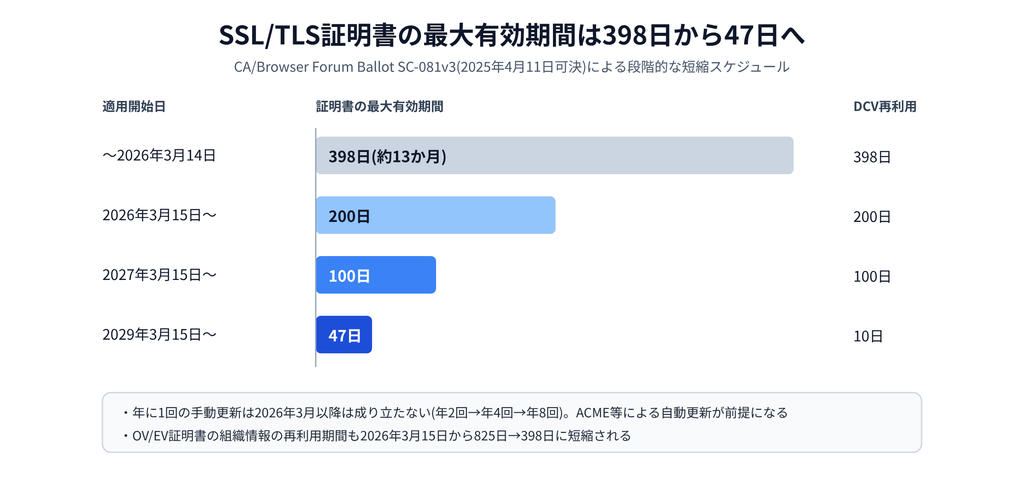
近年、SSL証明書の有効期限短縮が業界標準として進められており、その背景にはセキュリティリスクの低減と信頼性向上への要請があります。企業は今後、より短い更新サイクルへの対応を迫られることになります。
近年、SSL証明書の有効期限が短縮される動きが加速しています。これは、インターネット上でのセキュリティ強化を目的としたものであり、企業やサービスがこれに対応する必要性が高まっています。具体的には、2026年3月15日以降に発行される証明書の最大有効期間は200日、2027年3月15日以降は100日、2029年3月15日以降は47日へと段階的に短縮されることが決定しています。
このような背景には、通信の暗号化による個人情報の保護が求められる環境があるといえるでしょう。SSL証明書は、Webサイトが安全な通信を提供するための重要な認証手段であり、利用者の信頼を得るためにもその管理が不可欠です。今後は、頻繁に更新や取得、設定が求められるため、企業はこれを運用の一環として自動化することが求められます。
有効期限を短くすることによりリスクを低減できる一方で、実際の運用においては人的リソースや作業の負担が増加する可能性があります。このような影響を最小限に抑えるためには、各企業が正確な情報をもとに、必要な対策を講じることが重要です。適切な証明書発行やその頻度を見直すことで、セキュリティの強化と運用効率の向上を両立させることが可能となるでしょう。このような段階的な対応が、2027年以降のインターネット環境における研鑽と取り組みの鍵となります。
なぜSSL証明書の有効期限が短くなるのか?理由を解説
最近、SSL証明書の有効期限が短くなる傾向が見られます。これは、企業やWebサイトがセキュリティリスクを低減し、利用者の個人情報を保護するために重要な変更です。従来、SSL証明書は長期間にわたって有効でしたが、段階的な短縮が進められています。具体的には、現在の最大有効期間は398日(約13か月)ですが、2026年3月から200日、2027年3月から100日、2029年3月から47日へと短縮されることが決定しています。
この背景には、インターネットにおけるセキュリティの重要性が増しているということがあります。企業やサービスが利用するSSL証明書は、暗号化された通信を行い、情報の漏れや不正アクセスを防ぐ役割を果たしています。しかし、有効期限が長い場合、証明書が発行された後の環境や技術の変更に対応できなくなるリスクが増大します。このような状況は、顧客からの信頼を失う原因ともなりかねません。
したがって、SSL証明書の更新が頻繁に求められるようになり、企業側でも適切な管理が必須となりました。証明書の有効期限の短縮は、暗号化技術の進化やセキュリティリスクの高まりに対応するための施策です。このため多くの企業が自動化された更新システムを導入し、更新作業の負担を軽減しつつ、セキュリティレベルを維持するための取り組みを行っています。
このように、SSL証明書の有効期限が短くなる理由には、情報セキュリティを強化するための必要性が深く関わっています。今後の状況を見越し、企業は適切な対策を講じる必要があるのです。
SSL証明書の有効期限が1年から47日へ短縮される経緯
SSL証明書の有効期限が1年から47日へ短縮される経緯には、様々な背景が存在します。まず、インターネットのセキュリティに対するリスク意識の高まりが背景にあります。多くの企業やサイトが顧客の秘密情報を守るため、SSL証明書を利用して暗号化通信を行っています。ところが、これまでの1年間の有効期限を短縮する決定には、より頻繁に更新を行うことでセキュリティを強化し、リスクを低減する狙いがあるのです。
2026年以降、企業や利用者にとって、SSL証明書の更新作業は大きな課題となります。そのため、多くのサービスが自動化された証明書発行や更新を行い、運用の手間を抑えるソリューションを提供する必要があります。また、2029年までの段階的な更新が求められ、サーバーの管理者には新たな技術への対応が不可欠です。
この短縮による影響は、特に個人情報や機密情報を取り扱う環境では重要です。通信の強化を図ると同時に、情報漏れの可能性を減らすための対策が急務となっています。更新頻度が高まることで、実際には企業やサイトの管理にかかる負担も増加する一方で、強化されたセキュリティというメリットも得られるでしょう。結果として、SSL証明書の有効期限短縮は、インターネットのセキュリティ環境を改善する方針の一環としての位置付けが強まっているのです。
短縮された有効期限の影響を受けるサイトとは?
今回のSSL証明書の有効期限短縮は、Webサイトやドメインを運営するすべての事業者に関わる変更です。特に、認証局(CA)が発行する証明書を利用する企業サイト、ECサイト、会員制サービスなど、HTTPS通信を必要とするあらゆるサイトが対象となります。
短縮された有効期限がもたらす影響は、特にインターネット上で運営される様々なサイトにとって無視できない重要な課題となっています。企業の公式Webサイトやオンラインストア、金融機関や決済サービスを提供するサイト、会員登録やログイン機能を備えたポータルサイト、官公庁や自治体の行政サービスサイト、さらにはクラウドサービスやAPIを通じて外部と通信するシステムなど、SSL証明書によってドメインの認証や通信の暗号化を行っているあらゆるWebサービスが対象となります。こうしたサイトにおいて証明書の有効期限が段階的に短縮される背景には、セキュリティ強化のニーズがあります。具体的には、2026年から2029年にかけて、証明書の期間が大きく短縮されることが決定されており、この変更がこれらのサイトの運用環境に影響を及ぼすことが予想されています。
短縮された有効期限において、企業は必要に応じて頻繁に証明書を更新し、管理を徹底する必要があります。証明書の有効期限が100日や200日と短縮されるため、企業はその采配において人的リソースや作業負荷の低減を図るための自動化や効率化のソリューションを求めることになります。また、短い有効期限は、利用者にとっても潜在的なリスクを引き起こす可能性があるため、定期的な確認や問い合わせを怠らないことが求められます。
特に、個人情報や秘密の通信を保護するための暗号化技術の導入が進む現在、証明書の設定や更新の適切な実施が、セキュリティ維持のための重要な要素となっています。今後は、サイトがこの課題にどのように対応していくかが注目されるところであり、その結果、ユーザーや顧客に対する信頼性の向上にも繋がるでしょう。
証明書の信頼性向上のための有効期限短縮の目的
近年、インターネット上のセキュリティ対策がますます重要視される中で、証明書の有効期限短縮の必要性が高まってきています。これには主に、証明書の管理や運用の効率化と、リスク低減に関する背景があります。例えば、企業が利用するWebサービスにおいて、証明書の信頼性を確保するためには、頻繁な更新と確認が求められます。認証局やブラウザベンダーで構成される業界団体「CA/Browser Forum」の決定により、2026年以降、証明書の有効期限が段階的に短縮される方針が採用されることになりました。この動きは、2029年までに最終的な短縮期間へ移行することを見据えた段階的な対応として位置づけられています。
有効期限が短くなることは、証明書が不正に使われたり、設定ミスによって個人情報が漏れ出したりするリスクを低減する効果があります。たとえば、証明書を適切に取り扱わなかった場合には、長期間にわたって脆弱な状態が放置され、個人情報が漏れ出すリスクが増加します。このような事態を防ぐための具体的な方法として、強化された管理システムや自動化された更新プロセスが挙げられます。これにより、証明書の有効期限が過ぎる前に通知がされることが可能になり、企業や組織の運用負担を軽減することが期待されています。
さらに、証明書の有効期限短縮は、セキュリティ対策の一環としても機能します。暗号技術の進化により、今後のインターネット環境に適した新しい証明書発行の方法が求められています。現段階では、証明書の取得や更新に関する課題が多く存在しますが、これらの課題を把握し、最適なソリューションを導入することが不可欠です。このように、証明書の有効期限短縮は、サイバーセキュリティを強化する重要な一手であるといえるでしょう。
SSL証明書の有効期限確認方法と管理
SSL証明書の有効期限確認方法と管理について解説いたします。現代のインターネット環境において、SSL証明書はWebサイトのセキュリティを強化するために欠かせない要素です。SSL証明書の有効期限は通常、発行時に設定されており、現在のCA/ブラウザフォーラムの規定により最長で約1年に制限されています。さらに、2026年や2027年にかけて、この有効期限はさらに短縮されることが予定されています。企業や個人が提供するサービスにおいて、証明書の更新が必要になる場合には、早期に対応を行うことが重要です。
まず、SSL証明書の有効期限を確認する方法として、Webブラウザのアドレスバーにある鍵マークをクリックし、「証明書(この接続は保護されています)」などの項目を選択することで、証明書の詳細情報を表示できます。表示された証明書の詳細画面では、発行日や有効期限、発行者情報などを確認することができます。なお、証明書が有効であることは、通信が暗号化されていることを示す一つの指標にはなりますが、証明書の内容を確認するだけで通信の秘密がすべて保護されているかどうかを判断できるわけではありません。現在、多くのサイトがSSL証明書を利用しており、特に個人情報を扱う場合は、適切な管理が求められます。
加えて、SSL証明書の管理には、定期的なチェックが重要であり、証明書が有効期限を迎える前に通知を受けることができるシステムを導入することが推奨されます。また、証明書を更新する際には、自動化されたソリューションを活用することで、人的なミスや漏れのリスクを低減させることが可能です。
さらに、背景として、2026年や2027年には重要な技術変更が予測されており、これに対応するためにも、証明書の発行や設定を適切に行う必要があります。Webセキュリティの観点からも、顧客の信頼を守るためには、SSL証明書の有効期限をきちんと確認し、その管理をしっかり行うことが求められます。このように、SSL証明書の有効期限確認と管理は、未来のリスクを抑え、安心で安全な環境を維持するために欠かせません。
SSL証明書の有効期限をWindowsで確認する方法
SSL証明書の有効期限をWindowsで確認する方法について解説いたします。SSL証明書は、インターネット上での通信を安全に保護するための重要な役割を果たしており、特に企業や個人情報を扱うサイトにおいてはその重要性が増しています。有効期限が切れた場合、通信のセキュリティが低下するリスクが発生しますので、適切な管理が求められます。
Windowsで証明書の有効期限を確認する方法としては、証明書マネージャー(certmgr.msc)を利用する方法が代表的です。「ファイル名を指定して実行」で「certmgr.msc」と入力して起動し、該当する証明書ストアから対象の証明書を選択することで、発行先や発行者、有効期限などの詳細情報を確認することができます。この手続きは、特に重要なサイトの証明書管理においては非常に有益です。
また、SSL証明書の更新が必要な場合は、企業や管理者が注意深く対応する必要があります。現在の証明書の最大有効期間は398日(約13か月)ですが、今後はさらに短縮されます。例えば、SSL証明書の発行後のサービス運用が長引く場合、早めの更新や自動化を考慮することがセキュリティを強化するための良い対策となるでしょう。このように、SSL証明書の管理を行うことは、通信の安全性向上に寄与するだけでなく、顧客からの信頼を得るためにも重要な要素であると言えます。
最後に、SSL証明書についての問い合わせや、発行の手続きに関してご不明な点がある場合は、関連するサポートサービスに相談することが望ましいです。証明書の有効期限の確認は、インターネット利用者全体が意識するべき重要な課題であり、その結果として安全なネット環境が維持されることは非常に重要です。
ブラウザでSSL証明書の有効期限を確認する手順
ブラウザを使用してSSL証明書の有効期限を確認する際は、まずWebサイトにアクセスし、アドレスバーの鍵アイコンから証明書の詳細情報を表示させることで、発行者や有効期限などの情報を確認することができます。
SSL証明書の有効期限を確認することは、Webサイトのセキュリティを維持するために非常に重要です。企業や個人がサイトを運営する際、安全な通信を確保するためには、SSL証明書の適切な管理が不可欠です。ここでは、ブラウザを使用してSSL証明書の有効期限を確認する手順を詳しく解説いたします。
まず、利用しているブラウザを立ち上げ、確認したいWebサイトにアクセスします。次に、通信が暗号化されているかどうかを確認するために、アドレスバーの左側に表示される鍵のアイコンをクリックします。このアクションによって、SSL証明書に関する詳細情報が表示されます。その中に「証明書の表示」や「詳細」といったボタンがあるので、それを選択します。
表示された証明書の詳細には、発行者や使用している認証機関の情報、発行日、そして有効期限が記載されています。ここで確認することができるのは、今後の更新が必要となる時期や、有効期限が迫っている場合におけるリスクです。有効期限が短い場合、証明書の更新作業を早めに行う必要があります。特に、CA/Browserフォーラムの業界標準の改定により、SSL証明書の最大有効期間は段階的に短縮される予定であり、2026年3月から200日、2027年3月から100日、2029年3月から47日まで段階的に短縮されることが決定しています。こうした業界動向を踏まえ、証明書の管理体制を見直しておくことが重要です。
これらの情報をもとに、適切な対応を行うことで、セキュリティの強化が図れます。万が一、期限切れの証明書を放置すると、個人情報や秘密情報が漏洩する可能性が発生するため、注意深く管理を行い、状況に応じた対策を講じることが重要です。企業の方針や運用の見直しも併せて行うことで、リスクを低減し、安全にインターネットを利用することができます。
SSL証明書の有効期限をLinux環境で確認するコマンド
SSL証明書の有効期限をLinux環境で確認するコマンドは、Webサイトのセキュリティを維持するために非常に重要です。SSL証明書が有効であることは、インターネット上での通信における秘密情報の保護に欠かせません。ただし、有効期限が切れてしまうと、サイトの利用者にリスクをもたらします。そのため、定期的に証明書の有効期限を確認する必要があります。
Linux環境では、特にコマンドラインを使用してSSL証明書の有効期限を確認することが一般的です。具体的なコマンドとしては、`openssl`ツールが広く利用されており、例えば、以下のようなコマンドを入力します。
echo | openssl s_client -connect example.com:443 2>/dev/null | openssl x509 -noout -datesこのコマンドは、指定したドメインのSSL証明書の有効期限を確認することができ、出力結果として「notBefore」と「notAfter」という情報が表示されます。この情報は、証明書がいつ発行され、いつまで有効であるのかを示します。
証明書の有効期限が近づくと、リスクを軽減するためにも更新が必要です。場合によっては、証明書を自動化して更新する方法もありますが、手動で確認することにより、より柔軟な対応が可能となります。特に企業や組織においては、定期的な確認と更新の実施が望まれます。
このように、SSL証明書の有効期限を確認することは、Webサイト運営の基本的な管理作業の一部であり、セキュリティを強化するために必要不可欠なプロセスです。今後もこの確認作業を段階的に取り入れることで、ユーザーの個人情報や大切なデータを保護するセキュリティ対策を確実に維持していきましょう。
SSL証明書の有効期限確認サイトの活用方法
SSL証明書の有効期限確認サイトの活用方法について詳しく解説いたします。SSL証明書は、Web通信におけるセキュリティを強化するために非常に重要な要素です。企業や個人がインターネット上での秘密情報を保護するためには、SSL証明書の管理が欠かせません。そのため、定期的に有効期限を確認する必要があります。
まず、SSL証明書の有効期限を確認するためには、信頼性のある確認サイトを利用することが望ましいです。これらのサイトでは、証明書の有効期限や発行者情報を一覧で確認することができ、大きなリスクを低減する助けとなります。特に、証明書の更新が必要なタイミングを逃すと、通信の暗号化が行われず、大きな危険を招く場合があります。
現在は最長398日(約13か月)で設定されておりますが、これに関しても頻繁に確認を行う必要があります。特に、2026年以降の証明書更新の方針に対する対応を考慮しなければなりません。更新が短縮される場合や技術の進化に伴い、証明書の運用方法自体も見直すことが求められます。
また、確認サイトではサーバーの環境や状況に関する情報も得られ、対策を講じるための手助けとなります。暗号化された通信を維持するためには、証明書の有効期限を把握し、段階的な更新を行うことで安心なインターネット環境を構築することが重要です。管理を自動化するソリューションも存在し、更新作業の頻度を抑え、人的リスクを軽減することが可能になっています。これらのポイントを押さえることで、SSL証明書の有効期限確認サイトが強力なツールとなることでしょう。
SSL証明書の更新について知っておくべきこと
SSL証明書の更新について知っておくべきことです。SSL証明書は、インターネット上での通信を暗号化し、秘密情報や個人情報を保護するために必要不可欠な技術です。その有効期限は現在は最長398日(約13か月)で設定されており、企業やサイト運営者は定期的に更新を行う必要があります。この更新作業は、セキュリティリスクを低減するために重要なステップであり、失効した証明書ではWebサイトの訪問者に対して安全な接続を保証できなくなります。
更新が必要な場合、企業は自社のSSL証明書の有効期限を確認し、段階的に対策を講じることが求められます。特に、2026年から2029年にかけて、SSL証明書の管理が一層重要になると予測されています。今後の環境変化や技術的な進展に対応するためには、証明書更新の頻度を高め、作業を効率化するための自動化ソリューションを採用することが推奨されます。
また、更新の際は、関連する情報を確認し、変更内容や発行元の信頼性をしっかりと見極めることが求められます。誤った設定を行うことで、通信のセキュリティが脅かされる可能性があるため、細心の注意を払う必要があります。万が一の漏れを避けるためにも、証明書発行サービスへの問い合わせやサポートを活用し、円滑な更新を心がけましょう。これらの対策を講じることで、企業は強化されたセキュリティを維持し、インターネット上での信頼性を高めることが可能となります。
SSL証明書の有効期限切れがもたらす影響とは?
SSL証明書の有効期限切れは、企業や組織が運営するWebサイトやサービスにおいて、非常に重要なリスクを引き起こす場合があります。SSL証明書は、インターネット上での通信を暗号化し、個人情報や秘密情報を保護する役割を果たします。しかし、その有効期限が切れると、サイトへのアクセスが制限されたり、利用者が不安を感じて離脱する原因となります。例えば、証明書の管理が不十分である場合、ユーザーは「このサイトは安全ではない」と判断し、訪問を控える可能性があるため、企業の信頼性に深刻な影響を及ぼすことがあります。
また、SSL証明書の更新作業は、あらかじめ設定を行い、段階的に進める必要がありますが、この作業を怠ることによって、サービスの利用に影響が出ることも考えられます。特に、2026年や2027年に向けて、SSL証明書の短縮とその管理が求められる中、十分な対策を講じていない場合、結果的にセキュリティが低下し、企業のイメージを損ねる恐れもあります。このような背景を踏まえ、時期に応じた情報確認や、適切な照会、更新方法の導入が強く求められるでしょう。
最後に、今後の鍵となるのは、SSL証明書の更新頻度を高め、リスクを低減するための人的リソースやソリューションを整えることです。適切な証明書発行と運用が、全体的なセキュリティ強化に繋がりますので、企業はその導入を真剣に考慮する必要があります。
SSL証明書の自動更新を活用するメリットとデメリット
SSL証明書の自動更新を活用するメリットとデメリットについて詳しく解説いたします。まず、SSL証明書はインターネット上の通信を暗号化し、情報の保護を強化するために重要な役割を果たしています。その有効期限は現在は最長398日(約13か月)で設定されており、定期的な更新が必要です。この更新作業を自動化することにより、企業やサイト運営者にとって、多くのメリットを享受することができます。
自動更新の大きなメリットの一つは、手動での更新作業を短縮できる点です。特に、複数のドメインを管理している場合、更新の確認や手続きが頻繁に発生するため、人的エラーによる漏れのリスクを低減できることが大きな利点となります。これにより、証明書の有効期限が切れる前に対応が可能となり、セキュリティリスクを抑えることができます。
一方、デメリットも考慮すべきです。自動更新システムには、設定ミスやサーバー環境の変更に伴う影響が発生する可能性があり、これが結果として証明書の発行や有効化に不具合をもたらすことがあるのです。特に、システム環境が変わった場合には、再設定が必要となり、その背景を理解しておくことが重要です。
まとめると、自動更新を活用することは多くのメリットを提供しますが、同時に管理や設定における課題にも対応する必要があります。これらの点を踏まえ、今後の証明書管理に関して適切な方針を採用することが求められます。
SSL証明書の期限切れを防ぐための対策とは?
SSL証明書の有効期限が切れると、Webサイトのセキュリティが損なわれ、個人情報や通信の安全性が脅かされるリスクがあります。そのため、SSL証明書の管理は企業にとって非常に重要です。まず、証明書の更新が必要な場合には、期限の短縮を念頭に置き、早めに更新作業を行うことが求められます。特に、2026年や2027年のように、短い有効期間が設定された証明書に関しては、頻繁な更新が必要となります。
企業は、有効期限が近づいているSSL証明書について、段階的に対応することが重要です。定期的な確認を行い、証明書の状況を一覧化することで、更新の漏れを低減できます。また、自動化されたシステムを採用することで、更新作業の手間を軽減し、人為的なミスを防ぎます。さらに、証明書の発行や更新の際には、お客様からの問い合わせにも敏速に対応できる体制を整えておくことで、顧客信頼を維持することが可能です。
今後も、SSL証明書の有効性を最大限に保つためには、運用方針を明確にし、必要に応じた情報を適切に活用することが重要です。通信の暗号化はサーバーのセキュリティを強化し、企業の情報保護に大きな役割を果たします。したがって、計画的にSSL証明書の管理を進め、セキュリティリスクを抑えるための方針を策定し、実行していくことが不可欠です。
SSL証明書有効期限短縮に対応する運用の工夫
SSL証明書の有効期限の短縮に対応するためには、企業や組織においてさまざまな運用の工夫が必要となります。SSL証明書は、インターネット上での通信を暗号化し、秘密情報の保護を行う重要な役割を持っています。2026年、2027年、さらには2029年に向けて、これらの証明書の更新が短い期間で行われることが決定されており、企業はこの変更に迅速に対応する必要があります。
まず、管理体制を見直し、証明書の有効期限を意識した運用が求められます。特に、証明書の更新作業は頻繁に実施されることになり、これによってリスクを低減させることが可能となります。運用の効率化を図るため、自動化の技術を活用することが有効です。自動更新の設定を行うことで、期限切れによるサービス停止を防ぎ、顧客に対して安心してWebサイトを利用してもらう環境を整えることができます。
さらに、証明書の管理においては、組織全体での情報共有が重要です。SSL証明書の更新や有効期限に関する詳細な情報を社内で周知し、必要な場合には問い合わせ窓口を設けるなど、段階的に対応策を整えなければなりません。これにより、人的ミスによる漏れの可能性を抑え、スムーズな運用を実現することができます。
以上のように、SSL証明書の有効期限短縮に対応するためには、企業の方針や運用体制の見直しが求められます。今後のインターネット環境において、安全で信頼性の高い通信を維持するために、必要な対策を講じることが重要です。
証明書有効期限短縮へのスムーズな対応策とは
証明書有効期限短縮へのスムーズな対応策とは、企業や組織がインターネット上で取り扱う情報のセキュリティを強化し、個人情報を保護するために避けて通れない課題です。特に、現在のデジタル環境では、証明書の期間が短く設定されることが一般的になり、2026年や2029年には更新頻度が高まることが予想されています。このような背景から、証明書管理の方法を見直し、適切な対応策を講じることが重要です。
まず、企業は証明書の有効期限を意識し、それに基づいたスケジュールを設定することが求められます。スムーズな証明書の更新を実現するためには、自動化されたシステムを導入し、作業の排他と迅速な対応が肝要です。また、必要な情報を一覧化し、更新が必要な証明書を常に確認し、維持管理を行うことで、リスクを低減させることができます。
さらに、証明書の取得にあたっては、信頼性の高いサービスやプロバイダを利用することが推奨されます。セキュリティの観点から、暗号化技術を活用し、証明書の適正な発行管理を行うことで、今後発生しうるリスクを抑えることができるでしょう。顧客や社内情報を守るためにも、証明書の利用に関する方針を明確にし、段階的に対応策を実施することで、より強固なセキュリティを構築していくことが重要です。
更新頻度の増加に対する運用体制の見直し
近年、インターネット上では更新頻度の増加が顕著に見られます。この背景には、企業が提供するサービスやサイトの管理が重要視されるようになったことがあります。特に、Webサイトに関連する証明書の有効期限や更新に関する取り組みは、より迅速かつ効率的に行う必要があります。例えば、2029年に向けたCA/Browser Forumの業界基準への対応として、頻繁な更新が求められる場合もあります。
情報漏れや通信のリスクを低減するために、企業は証明書の管理方法を見直す必要があります。そのため、現在の運用体制を再評価し、段階的に更新頻度を増加させる方針が求められています。たとえば、最大でも有効期限が短く設定された証明書を採用し、自動化された管理システムを導入することで、人的な作業を抑えることが可能になります。このような対策により、証明書の発行や更新がスムーズに行われるようになり、企業のセキュリティが強化されます。
さらに、更新作業が頻繁に行われる場合の課題として、利用者からの問い合わせが増加する可能性も考慮する必要があります。このため、顧客への情報提供や通知の方法を改善することも重要です。とはいえ、適切な運用体制の見直しを行うことで、企業にとって多くのメリットが得られるでしょう。今後の技術の進展とともに、この取り組みを進めていくことが期待されます。
証明書管理を効率化するための必要なツール
企業や組織において、証明書管理は非常に重要な業務となっております。特に、証明書の有効期限が切れる前に更新することは、セキュリティ確保のために欠かせないプロセスです。今後のインターネット利用においても、証明書の管理と更新を怠ることはリスクを増大させる要因です。そこで、証明書管理を効率化するためのツールの導入が求められます。
具体的には、証明書の更新作業を自動化するプラットフォームや、証明書の有効期限を一覧で表示し、更新が必要な証明書を一目で確認できる機能などが便利です。このようなツールを活用することで、証明書の管理や更新にかかる作業時間を短縮し、その結果として人的リソースを他の重要な業務に振り向けることが可能となります。
また、証明書管理を行う際には、Webサイトやサーバーのセキュリティ強化も同時に行う必要があります。顧客の個人情報や企業機密を保護するためには、適切な認証と暗号化の技術を活用することが重要です。2026年や2027年、ひいては2029年に向けて、企業は常に最新の情報を求め、対応策を講じる必要があります。証明書の更新が頻繁に行われる環境においては、これらのツールが有効に機能し、リスクを低減し、セキュリティを最大限に維持することに繋がります。
結論として、証明書管理を効率化するためのツールは、企業の運用において不可欠であり、その活用方法を正しく認識することが、今後の業務遂行において非常に重要であるといえるでしょう。
実際の運用事例から学ぶSSL証明書の管理方法
SSL証明書の管理方法について、実際の運用事例を踏まえて解説いたします。まず、SSL証明書はウェブサイトの通信を暗号化し、ユーザーの個人情報を保護するために不可欠な要素です。そのため、企業や組織は適切な管理方法を確立し、有効期限の更新を計画的に行う必要があります。
たとえば、2026年・2027年の短縮ステップが適用された後の証明書は、事前に更新の必要性を伝えるための管理体制を整えておくと良いでしょう。その際、頻繁に更新作業を行うことで、リスクを低減し、セキュリティの強化が図れます。また、証明書の取得や更新を自動化するソリューションも活用し、人的ミスを抑えることも重要です。
実際の運用では、各サイトのSSL証明書の有効期限を一覧にして定期的に確認し、必要な場合にはお客様に知らせることが求められます。これにより、証明書の漏れや更新期限の過ぎ溜めを未然に防ぐことができます。
さらに、現在のインターネット環境においては、SSL証明書の管理は新たな技術や課題に対応するために段階的かつ柔軟に進めるべきです。今後もSSL証明書の重要性は増す一方で、背景や情報を深く理解し、正しい管理方針を策定することで、企業や個人サイトのセキュリティが保たれることを期待します。
まとめ:SSL証明書の有効期限短縮をしっかり理解する
SSL証明書の有効期限短縮は、近年のセキュリティに対する意識の高まりを背景に行われています。この変化は、企業やWebサイトがより安全に通信を行うために必要不可欠なものとなっています。2026年、2027年、さらには2029年には、SSL証明書の有効期限が短縮され、頻繁な更新が求められることになります。この状況に対応するためには、各企業が証明書管理の方法を見直し、適切な情報を基にした運用を行うことが求められます。
有効期限が短くなることで、企業はリスクを低減し、セキュリティを強化することが可能です。通信の暗号化および個人情報の保護を維持するためには、証明書の状況を常に確認し、早期に更新作業を行う必要があります。また、証明書発行の自動化ソリューションを導入することで、人的なミスや漏れを防ぎ、効率的な運用が期待できるでしょう。
したがって、SSL証明書の有効期限短縮を理解し、適切に対応することは、今後のインターネット環境において非常に重要な課題となります。このトピックに関する詳細情報や対策については、随時記事として発信していく必要があります。そのためにも、企業がしっかりとした方針を持ち、証明書の活用方法を検討することがカギとなります。
SSL証明書の有効期限短縮がもたらす将来の影響
SSL証明書の有効期限短縮がもたらす将来の影響について考えると、まずその背景には、セキュリティの強化やリスク低減があると言えるでしょう。現在、ウェブサイトやインターネットサービスにおいて、SSL証明書は通信の暗号化を通じて個人情報やクレジットカード情報などの秘密を保護していますが、その有効期限が短くなると、企業やサイト運営者はより頻繁に証明書の更新作業を行う必要が出てきます。
特に2026年以降、証明書の有効期限が段階的に短縮され、2029年にはさらに変更が見込まれています。この場合、企業は証明書の管理や取得の頻度が上がるため、人的な作業負担が増加することが懸念されます。頻繁な更新作業は、場合によってはシステムの運用における課題となり、運用コストの増加にもつながる可能性があります。
しかしながら、SSL証明書の短縮によりセキュリティが強化され、通信の安全性が最大限に保たれることは重要なメリットです。特に、近年の情報漏洩事件やサイバー攻撃の増加を考慮すると、暗号化された通信を維持することが、企業にとって必要不可欠な対策であると言えるでしょう。一方で、導入や更新に関する情報を顧客に知らせることも重要で、失敗や漏れを防ぐためのシステムを構築することが求められます。
最終的には、SSL証明書の有効期限が短縮されることで、企業はセキュリティ強化に対応する技術やソリューションを導入する必要が生じるでしょう。そのため、今後の進展に注目しつつ、企業としては、更新手続きへの配慮や適切な対策を講じることが求められていくと考えられます。
有効期限確認と更新管理の重要性を再確認
有効期限の確認と更新管理は、企業や組織にとって極めて重要なプロセスです。特に、インターネット上でのセキュリティ確保は、個人情報や秘密情報の保護に直結しているため、その重要性は一層高まっています。証明書の有効期限が過ぎた場合、通信の暗号化が機能せず、悪化するリスクが伴うため、適切な対応が求められます。
例えば、証明書の更新が怠られた場合、サービスの利用に影響を及ぼし、ひいては顧客からの信頼を失う結果になる可能性もあります。したがって、証明書管理は2026年や2027年といった期限を厳守し、段階的に行うことが推奨されます。更新の頻度を高めておくことで、不意の漏れや短縮によるリスクを低減させることができます。
また、現在のテクノロジーを活用し、証明書の発行や更新を自動化するシステムの導入は、管理作業を大きく軽減するだけでなく、人的ミスの可能性を大幅に抑えるメリットがあります。必要な情報の確認はもとより、更新通知を適宜行う体制を整えることで、常に最新の状況を維持することが可能です。
さらに、背景にある技術の進歩を考慮し、企業全体での有効期限管理の方針を見直すことも、リスクを低減し、通信のセキュリティを強化する上で非常に重要です。業界内での情報共有や最適な対応策を整えることは、今後の環境において不可欠なポイントとなるでしょう。このように、有効期限の確認と更新管理は、戦略的な情報管理の一環として、有効かつ安全な運用を支える基盤となるのです。
今後のSSL証明書運用に向けた考慮事項
今後のSSL証明書運用に関する考慮事項は、企業や組織にとって重要なテーマです。特に、SSL証明書の有効期限が2026年や2029年に短縮される背景には、通信のセキュリティ強化が求められているという認識があります。このため、企業は証明書の更新や取得に関する適切な対応を行う必要があります。
SSL証明書の有効期限が短縮されることで、運用管理の作業が頻繁に発生する可能性があります。企業は、これに対してどのような対策を講じるかが求められます。特に、証明書発行の方法やサービスを見直し、自動化やシステムによる管理の導入を検討することで、リスクを低減し、セキュリティを強化できます。
また、ドメインに関する秘密情報の保護や、個人情報の漏洩防止を図るためには、暗号化通信が必要不可欠です。情報の流出やセキュリティインシデントに対する影響を抑えるため、状況に応じた柔軟な方針を定め、段階的に運用方針を見直すことが求められます。
最後に、現在の技術環境や利用するシステムの状況に応じて、SSL証明書運用の戦略を見直し、適切な確認を行うことが重要です。有効な証明書を維持するための更新頻度や方法を明確にし、必要に応じて問い合わせを行うことも忘れてはなりません。これらの考慮事項を踏まえ、SSL証明書の適切な運用を実現することが、企業の信頼性とセキュリティの確保につながります。