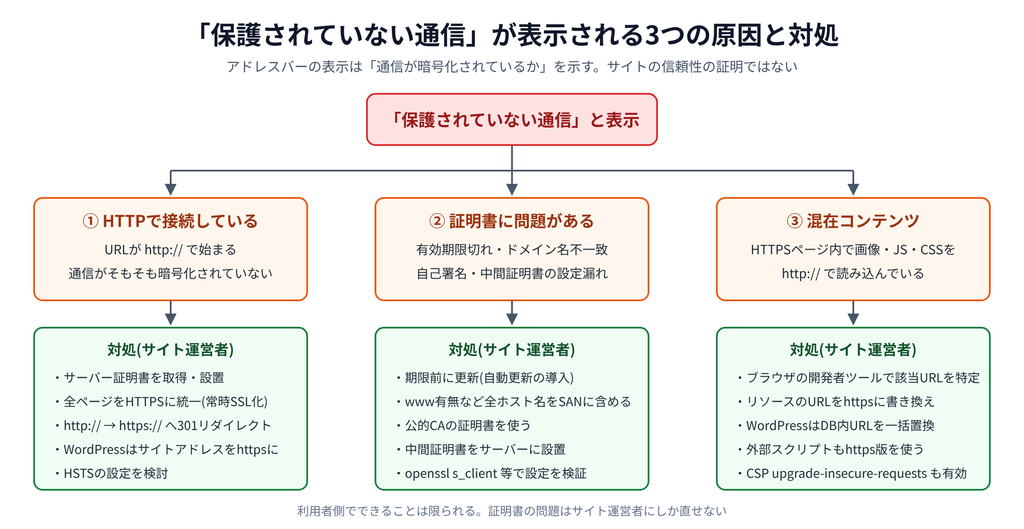
ブラウザのアドレスバーに「保護されていない通信」と表示されるのは、そのページとの通信が暗号化されていないか、暗号化に使う証明書に問題があるためです。本記事では、表示される原因をHTTP接続・証明書の不備・混在コンテンツの3つに分けて説明し、サイト運営者が警告を消すための手順を紹介します。

「保護されていない通信」と表示されてしまう原因
「保護されていない通信」と表示されることは、利用者にとって非常に重要な問題です。この警告は、通信が暗号化されておらず、情報が第三者に盗聴される危険性があることを示しています。
主な原因としては、SSL/TLS証明書が正しく設定されていない場合や、有効期限が切れている場合が考えられます。また、httpという非暗号化通信を使用しているサイトでは、セキュリティが不十分なために警告が表示されることもあります。これにより、利用者は不安を抱えることになります。
具体例として、企業が提供するWebサービスにおいて、ユーザーがログインする際にパスワードを入力するページが「保護されていない通信」とされていると、データが盗まれるリスクが高まります。その際の対策としては、サイト運営者側がHTTPS通信を有効にすることが重要です。また、ユーザー側としても、アクセスする際にブラウザの警告表示を確認し、必要に応じて設定を見直すことが求められます。
このような理由から、サイト運営者は通信の保護を強化し、利用者が安全にアクセスできる環境を提供する必要があります。技術が進む中で、強固なセキュリティ対策が求められる時代において、「保護されていない通信」という表示は改善の余地がある重要な課題です。
HTTP接続のWebページでは必ず警告が表示される
HTTP接続のWebページでは必ず警告が表示される理由は、通信のセキュリティが確保されていないことにあります。
HTTPはデータが暗号化されずに送信されるため、第三者による盗聴やデータの改ざんが容易に行われるリスクがあります。このため、ユーザーのパスワードや個人情報が漏洩する危険性が高まります。特に、インターネットを利用する際には、情報の保護がますます重要となってきています。
例えば、Google Chromeなどの主要なブラウザでは、HTTP接続のページに対して「保護されていない通信」という警告が表示されます。これは、ユーザーに対し、アクセスしたサイトが安全ではないことを知らせるための一環です。また、Webサイトの運営者にとっては、SSL/TLS証明書の導入が必要であり、これによりサイト全体の安全性を強化できます。
したがって、HTTP接続での閲覧は避け、HTTPSを使用することが望ましいとされています。これにより、データの通信が暗号化され、安全性が高まります。このように、正しいセキュリティ設定を行うことが、Web上での安全な情報利用の鍵となります。
HTTPS接続では警告が表示されない(ブラウザによっては南京錠アイコンが表示される)
HTTPS接続では南京錠アイコンが表示される理由は、情報通信の安全性を高めるためです。インターネット上では、データが盗聴されるリスクが常に存在しており、特にパスワードや個人情報を送信する場合は、通信の保護が不可欠です。
HTTPSプロトコルは、TLSを用いてデータを暗号化します。FirefoxやSafariではHTTPS接続時にアドレスバーに南京錠アイコンが表示されます。Google Chromeは2023年9月のバージョン117から南京錠を廃止し、代わりに「調整」アイコンを表示しています。いずれも通信が暗号化されていることを示すだけで、サイトの運営者が信頼できることを保証するものではありません。フィッシングサイトの多くもHTTPS化されています。
一方、「保護されていない通信」と表示される場合は、HTTP接続であるか、HTTPSであっても証明書やコンテンツに問題があることを示しています。このため、ユーザーはそのようなサイトに対して注意を払うべきです。特に、重要な情報を入力する際には、HTTPS接続かどうかを確認することが重要です。
結論として、HTTPS接続はデータのセキュリティを強化する上で必要不可欠な要素です。ユーザーには、安全な通信環境を選ぶことが求められます。これは、安心してインターネットを利用するための基本的な対策であり、定期的なサイトの更新や設定も推奨されます。
Webサイト運営側が警告表示を消す方法
Webサイト運営側が警告表示を消す方法は、ユーザーの安全なアクセスを保障する上で重要です。警告は、SSL/TLS証明書の問題や設定が不適切である場合に表示されます。この警告が表示されると、ユーザーは情報が盗まれる危険性を感じ、サイトへの信頼が損なわれるリスクがあります。
まず、警告表示の原因を特定することが第一歩です。HTTPS接続を導入している場合は、証明書の期限切れや不適切な暗号化設定が一般的な原因であり、証明書の更新や適切な認証情報の再設定が必要です。一方、そもそもHTTPで運用している場合は、HTTPSへ切り替えることで通信内容を保護し、盗聴や第三者のアクセスリスクを低減できます。
次に、サーバーの設定を確認し、必要な暗号化技術が導入されているかを検証します。アプリやサービスの設定が正しい場合、警告表示は解消されるはずです。これにより、ユーザーは安心してログインやデータ入力ができる環境が整います。
これらの手順を踏むことで、警告表示を消し、安全で信頼性の高いWebサイト運営が可能となります。利用者の信頼を得ることは、ビジネスにとっても大きなメリットですので、適切な対策を講じることが重要です。
警告を表示させないための対策
インターネット上での安全な通信を確保するためには、警告を表示させないための対策が重要です。特に、SSL/TLS証明書の適切な導入や設定は、信頼性の高いサイト運営に欠かせません。
その理由は、これらの暗号化技術がデータの盗聴や改ざんから保護するための基本となるからです。たとえば、HTTPSプロトコルを用いることで、ユーザーが入力するパスワードや個人情報が安全に送信されます。さらに、ブラウザによる警告の表示を防ぐためには、証明書を有効期限前に更新し、最新の情報を維持することが求められます。
具体的な対策としては、まずサーバーに適切なSSL証明書をインストールし、設定を行うことが挙げられます。また、会社やサービスが提供する手順に従い、定期的に確認することが重要です。さらに、ブラウザでの表示問題を避けるためには、信頼できる証明書を使用し、正しいURLでのアクセスを心がける必要があります。
これらの施策を講じることで、インターネット利用におけるリスクを大幅に低減でき、結果として安全なサイト運営が達成されます。
常時SSL化とは
常時SSL化とは、ウェブサイト全体のすべてのページを常時SSL(Secure Sockets Layer)やTLS(Transport Layer Security)という技術によって暗号化し、利用者とサーバー間の通信を安全に保つことを指します。一部のページだけでなく、サイト全体を常にHTTPS化することで、ユーザーが送信するパスワードや個人情報などのデータが第三者に盗聴されるリスクを低減します。
常時SSL化が重要である理由は、インターネット上のセキュリティが脆弱であり、悪意のある攻撃者が情報を盗む危険性が常に存在するためです。例えば、ブラウザのアドレスバーに表示される「https://」というURLは、サイトが安全であることを示します。この表示がない場合、ユーザーは警告を受け、情報が保護されていない可能性があるため、注意が必要です。
具体的な手順としては、まずSSL証明書を取得し、サーバーにインストールすることが求められます。これによりウェブサイトの安全性が強化され、ユーザーに対して信頼を構築できます。サイトを常時SSL化することで、ユーザーは安心して訪問し、情報を入力できる環境が提供されます。
したがって、常時SSL化は、ウェブサイト運営者にとって必須の対策であり、情報漏洩のリスクを防ぐために、早急に対応を行うことが推奨されます。ユーザーの安心感を高めるためにも、常時SSL化の導入は非常に重要な要素となります。
HTTPS接続しているのに「保護されていない通信」と表示されてしまう理由
HTTPS接続を使用しているにもかかわらず、「保護されていない通信」と表示される場合、いくつかの重要な理由が考えられます。
まず、サイトのSSL証明書が正しく設定されていない可能性があります。SSLは通信を暗号化する技術であり、Webサイトが安全にデータを送受信できるようにします。この証明書が無効または期限切れの場合、ブラウザは警告を表示し、ユーザーの不安を煽ります。
次に、HTTPSページ内にHTTPのリソースが混在すると問題を引き起こすことがあります。これは「混在コンテンツ」の問題と呼ばれるもので、HTTPSで保護されたページ内にHTTPで提供されるリソースが含まれていると、安全性が低下します。
まれに、古いブラウザやOSが新しい認証局のルート証明書を持っていないために、利用者側だけに警告が出ることがあります。この場合は利用者がブラウザとOSを更新することで解消します。
これらの問題を理解し、適切に対処することで、安全な通信環境を確保し、データの盗聴や情報の流出を防ぐことが可能になります。正しいサーバー設定とHTTPSの利用を徹底しましょう。
SSL化されていないファイルを読み込んでいる
SSL化されていないファイルを読み込んでいる場合、そのサイトに対するセキュリティリスクが高まります。SSL(Secure Sockets Layer)やTLS(Transport Layer Security)は、通信内容を暗号化し、第三者による盗聴や情報盗みを防ぐための技術です。
具体的には、ブラウザがSSL化されていないサイトにアクセスした際、警告が表示されることがあります。この警告は、ユーザーがログイン情報やパスワードなどの重要なデータを入力することに対して不安を抱く要因となり、サイトの信頼性を損ないます。
さらに、SSL化は検索エンジンのランキングにも影響を与えるため、URLが「http」に留まる場合、SEO対策としてもマイナスとなります。したがって、サイト管理者はSSL証明書の更新や設定を適切に行い、利用者のデータを保護することが求められます。
SSL化の対応を怠ると、ユーザーの信頼を失うことに繋がりかねません。今すぐ、解説された手順に従い、サイトセキュリティを強化することが重要です。安全なインターネット環境を提供するために、SSL化は欠かせません。
インストールしているサーバー証明書の有効期限が切れている
インストールしているサーバー証明書の有効期限が切れると、ウェブサイトのセキュリティに重大なリスクが生じます。この状態では、ブラウザが証明書を無効と判断し、警告を表示するため、通信の暗号化が機能していても、ユーザーはサイトの安全性を疑い、信頼を損ねる可能性が高まります。特に、ユーザーがパスワードや個人情報を入力する際、これらの情報が危険にさらされているという不安を与えることになります。
有効期限切れの証明書が原因で、ブラウザ上に警告が表示され、ユーザーの信頼を失うことにもつながります。これは企業の評判リスクにも影響を与え、顧客離れを引き起こす要因となります。更新作業は手間と感じるかもしれませんが、高いセキュリティを維持するためには不可欠です。
新しい証明書の取得手順は、各サーバーの設定に応じて異なりますが、一般的には適切なサービスプロバイダーから申し込むことが求められます。発行されたSSL/TLS証明書は、迅速にサーバーにインストールし、必要な場合は関連するURLに変更を加えることが推奨されます。これにより、サイトの安全性を強化し、信頼性を確保できます。定期的な確認と更新を怠らないよう、企業はこれらの対策を継続的に実施することが重要です。
TLSプロトコルのバージョンが古い
TLSプロトコルのバージョンが古いことは、通信の安全性やセキュリティに深刻な影響を及ぼします。古いバージョンのTLSでは、暗号化の強度が不足し、データの盗聴や情報漏洩のリスクが増大するためです。
例えば、古いTLSバージョンを使用しているサイトでは、パスワードや個人情報が第三者に盗まれる危険性があります。このような問題が生じると、ユーザーは安心して閲覧やログインができなくなり、不安を感じることになります。さらに、古いTLSは、最新のブラウザやアプリとの互換性に問題を引き起こす場合もあります。
したがって、TLSプロトコルを更新することは、必要不可欠な対策と言えます。最新のバージョンを適切に設定することで、通信を保護し、サイトのセキュリティを強化することが可能です。定期的な更新は、サーバーやWebサービスの安全性を維持するために重要です。利用者は、常に最新の情報を確認し、安全な通信環境を整えることが求められます。
「保護されていない通信」と表示された場合によくある質問
「保護されていない通信」と表示された場合、まず注意が必要です。これは、インターネット上での情報通信において安全が確保されていないことを示す警告であり、特に個人情報やパスワードの入力を行う際にはリスクが伴います。
その理由は、保護されていない通信では、データが暗号化されていないため、第三者による盗聴や情報の盗みが可能になるからです。この状態では、WebサイトのURLが「http://」で始まることが一般的であり、「https://」と異なり、信頼性が低いとされます。加えて、SSL/TLS証明書の有効期限や設定に問題がある場合も表示されることがあります。
したがって、「保護されていない通信」と表示された際には、慎重に対応することが必要です。安全なサービスを利用し、アクセスするページの情報を確認することが、安全なインターネット利用につながります。
急に警告が表示されてWebページが見られなくなってしまったのはなぜ?
急にWebページに警告が表示された場合、これはセキュリティに関わる重要な問題です。ブラウザがそのサイトの安全性を確認できなかったことを示しており、早めの確認と対応が求められます。
このような警告は、利用者のデータを保護するために設計された通信技術が正しく機能していないことを示しています。たとえば、ブラウザがそのサイトのセキュリティ証明書を認証できない場合、アクセスを制限し、安全性を確保します。このプロセスにより、第三者によるデータの盗聴や情報の盗みを防ぐことができます。
具体的な例として、証明書の有効期限が切れている場合があります。この場合、サーバー管理者が新しい証明書を発行する必要があり、利用者ではなくサーバー管理者がその更新手続きを行うことが求められます。また、HTTPSの設定が不正確な場合も同様に警告が表示されることがあります。
結論として、警告が表示された際には、対処が必要です。まずはURLを確認し、正しいリンクを使用してアクセスすることを心がけましょう。その後、サイト運営者に問い合わせを行い、必要な対応を整えることで、安心してウェブサイトを利用することが可能になります。
WordPressでSSL導入をしても警告表示されてしまう
WordPressでSSLを導入したにもかかわらず、警告表示がされる場合があります。これは、SSL証明書の設定に不備がある際や、ウェブサイト内のリンクがHTTPSで統一されていない場合に発生します。
SSLの主な目的は、通信の暗号化による情報保護です。この暗号化によって、ユーザーの確認情報やパスワード等が第三者に盗み取られるリスクを低減します。しかし、正しく設定されていないと、ブラウザはこの安全性を確認できず、警告を表示するのです。
例えば、サイト内にHTTPリンクが残っている場合、ユーザーがそのリンクにアクセスすると警告が表示されます。この状況は、サイト運営者にとって信頼性の低下を引き起こす要因となります。このため、URLの変更やコンテンツの更新を行い、全てのページがHTTPSで表示されるようにする必要があります。
また、SSL証明書には有効期限があり、定期的な更新が求められます。証明書が失効した場合や、現在のブラウザが受け付けないSHA-1署名の証明書を使っていると、再度警告が表示されることになります。定期的に証明書の状況を確認し、適切な対策を講じることが重要です。最終的には、このような対策を講じることで、安全な環境を提供し、ユーザーの不安を解消することが出来るのです。
まとめ
セキュリティ対策は、オンライン利用において非常に重要です。特に、通信情報の保護や暗号化に関する設定は、ユーザーが安心してサービスを利用するために欠かせません。
例えば、SSLやTLSの利用は、データの盗聴や不正アクセスを防ぐための基本的な手段です。これにより、Webサーバーとブラウザ間の通信が安全に行われ、利用者は自分の情報を安心して入力できるようになります。また、これらの技術が有効であれば、URLの表示においても高いセキュリティが確保されたことが明示されるため、ユーザーの不安を軽減する効果があります。
さらに、暗号化された通信を利用することで、サーバーやコンテンツを通じてやり取りされる情報が第三者に盗まれるのを防ぐことができます。定期的な更新や証明書の点検も必要であり、無効な証明書の表示はユーザーにとって危険信号です。
結論として、セキュリティ対策を講じることは、インターネットを利用する際に必要不可欠です。安全な通信環境を維持するためには、適切な技術や手順を理解し、実行に移すことが求められます。